

Nhiều ví cứng Ledger mua qua nhà phân phối CryptoBilis ở Đông Nam Á được báo cáo bị rút sạch tài sản, dù người dùng tuân thủ quy trình giữ seed phrase (cụm từ khôi phục) thông thường, theo báo cáo của ChainCatcher. Các ước tính on-chain đặt thiệt hại trong khoảng 72 tới gần 93 triệu USD. Nguyên nhân được nghi là tấn công chuỗi cung ứng, nhưng Ledger mới chỉ xác nhận đang điều tra.
Một trường hợp được báo cáo cho biết 80 BTC trong chiếc Ledger mới mua qua đại lý được ủy quyền đã bị chuyển đi trong một giao dịch lúc 05:54 UTC ngày 9/10, dù seed phrase được viết tay và cất trong két sắt. Cùng sáng hôm đó, nhiều báo cáo tương tự xuất hiện trên X và Reddit, trong đó có một chiếc Ledger Stax bị rút gần 100.000 USDT. Điểm chung duy nhất được ghi nhận ở các trường hợp này là thiết bị đều mua qua CryptoBilis, đại lý được Ledger ủy quyền tại Malaysia, Indonesia và Philippines.
Ước tính thiệt hại on-chain dao động từ 72 tới gần 93 triệu USD
Thiệt hại hiện chỉ có ước tính on-chain, với các con số chênh nhau. Theo số liệu được báo cáo, nhà điều tra Specter công bố 10 địa chỉ gom tiền trên Bitcoin, Ethereum và Tron, ước tính thiệt hại hơn 86 triệu USD. Nhà điều tra tanuki42 liệt kê 8 địa chỉ, đưa ra con số hơn 72 triệu USD.
MistTrack của SlowMist cho biết con số đang tiệm cận 90 triệu USD. Bitquery phủ khoảng 311 ví và ước tính tổng khoảng 92,9 triệu USD, gồm khoảng 42 triệu USD ETH, 17,6 triệu USD BTC và 16,5 triệu USD USDT. Arkham đã gắn nhãn các địa chỉ này là “Ledger Theft”.
Theo thống kê của Chain INK, sự việc lần này liên quan khoảng 98 ví, mất trung bình khoảng 890.000 USD mỗi ví. Để so sánh, vụ Coldcard tháng 7 được báo cáo gây thiệt hại khoảng 111 triệu USD do lỗi bộ tạo số ngẫu nhiên trong firmware, nhưng phân tán trên hơn 5.200 ví, trung bình chỉ khoảng 21.000 USD. Báo cáo nhận định sự tập trung vào ít ví giá trị lớn lần này phù hợp với giả thuyết thiết bị bị cài module, vì kẻ tấn công có thể chờ tiền vào rồi mới hành động.
Theo số liệu được dẫn lại, Lookonchain ghi nhận một địa chỉ mua thiết bị khoảng ba tuần trước, đã chuyển 7 triệu USDT vào và bị rút toàn bộ chỉ khoảng mười giờ trước khi báo cáo công bố. Ba địa chỉ Bitcoin khác được gắn nhãn giữ tổng khoảng 211 BTC vào thời điểm đó và chưa có dấu hiệu chuyển ra.
Module ẩn bên trong máy là cơ chế bị nghi ngờ chính
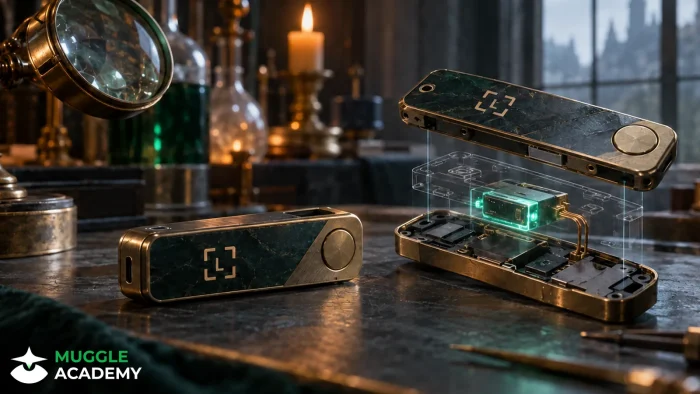
Ledger chưa nêu cơ chế tấn công, nhưng báo cáo dẫn lại việc cựu CEO Mt.Gox Mark Karpelès tháo một thiết bị nghi vấn. Chiếc máy của ông được rao bán giá nửa giá trên Amazon và giao từ Malaysia thay vì Nhật Bản như đơn hàng, điều ông coi là dấu hiệu bất thường đầu tiên. Bên trong, ông phát hiện module ẩn gồm một dây ăng-ten, khoảng trống từ pin bị cắt ngắn hoặc đệm màn hình bị tháo, một module LTE kèm eSIM và một vi điều khiển nối vào bus SPI của thiết bị.
Theo đánh giá của Karpelès, vi điều khiển này nhận diện font chữ trên màn hình 128×64 của Ledger, khóa vào màn hình thiết lập seed phrase và gửi các từ hiển thị ra ngoài qua LTE. Giám đốc an ninh thông tin SlowMist 23pds đưa ra hướng kỹ thuật tương tự: module cắm vào đường dữ liệu SPI của màn hình, ghi lại từng ký tự seed phrase khi hiển thị để người dùng chép tay, rồi truyền đi qua LTE hoặc eSIM.
23pds nhấn mạnh Secure Element chỉ bảo vệ private key khỏi bị đọc trực tiếp, không kiểm soát được nội dung hiện trên màn hình. Vài giây seed phrase hiển thị chính là cửa sổ tấn công. Theo báo cáo, điều này giải thích vì sao các thiết bị nghi bị can thiệp vẫn qua được kiểm tra chính hãng của Ledger, khi Secure Element và firmware không đổi; cách duy nhất phát hiện là tháo máy vật lý.
Báo cáo cũng ghi nhận hai khả năng khác: kẻ tấn công cài sẵn seed phrase rồi đóng gói lại thiết bị, hoặc nạn nhân bị lừa đảo phishing. Lập trình viên 0xQuit cho rằng một số nạn nhân có thể mất tiền do phishing và gọi việc kết luận “Ledger bị hack” là thiếu trách nhiệm.
Ledger điều tra, CryptoBilis dừng bán mọi thương hiệu ví cứng
Lúc 13:32 UTC ngày 9/10, Ledger xác nhận đang điều tra và yêu cầu CryptoBilis ngừng bán, giao mọi thiết bị Ledger. Theo báo cáo, Ledger khuyến cáo người mua thiết bị qua kênh này trong 90 ngày: nếu chưa khởi tạo thì không khởi tạo, nếu đã khởi tạo thì chuyển tài sản sang thiết bị mới tạo bằng seed phrase mới. Ngày 10/10, CryptoBilis thông báo tạm dừng bán và giao ví cứng mọi thương hiệu trên toàn bộ cửa hàng và kênh trực tuyến tại Malaysia, Philippines và Indonesia.
Hồ sơ công ty mới được công bố cho thấy CryptoBilis bị mua lại trong tháng 3, và một cá nhân tên Jiaming nắm 100% cổ phần từ ngày 3/8, theo báo cáo. Cựu đồng sáng lập xác nhận thương vụ tháng 3 và cho biết cổ đông cũ đã rút khỏi mọi hoạt động điều hành. Tuy nhiên, báo cáo nêu rõ hiện không có bằng chứng kết luận liên hệ giữa việc đổi chủ sở hữu với vụ trộm; Ledger cũng chỉ dừng bán, không đưa ra cáo buộc nào.
Về phía người dùng, CZ đánh giá đây có thể là tấn công chuỗi cung ứng giới hạn ở một nhà phân phối, và đưa ra một khuyến nghị cụ thể:
Khuyến nghị của CZ: “Sau khi mua ví cứng (hoặc tải ví phần mềm mới), hãy để vài tuần rồi mới chuyển số tiền đáng kể vào. Trong những tuần đó cần theo dõi tin tức liên quan… phần cứng có thể bị can thiệp, website chính thức của phần mềm cũng có thể bị tấn công. Tự quản lý tài sản đồng nghĩa trách nhiệm lớn hơn.”
Bài viết chỉ nhằm cung cấp thông tin, không phải lời khuyên đầu tư.
Bài viết khác
AI chưa phá vỡ mật mã, theo a16z và Stanford
SEC kiện cựu lãnh đạo Linqto, cáo buộc lừa đảo 430 triệu USD
